হোম ট্রেন্ডিং লাইভ অনুসন্ধান মেনু
প্রতি মুর্হুতের কক্সবাজারকে জানুন
🔔 নোটিফিকেশন সাবস্ক্রিপশন ×
🔔

নতুন খবর সবার আগে আপনার ফোনে পান!

আর্থিক খাতে সাইবার ঝুঁকি মোকাবিলায় বাংলাদেশ ব্যাংকের নতুন নীতিমালা

প্রতিবেদকের নাম:

প্রতিবেদকের নাম:

মঙ্গলবার, ৩১ মার্চ ২০২৬, ১১:১৭ পূর্বাহ্ন


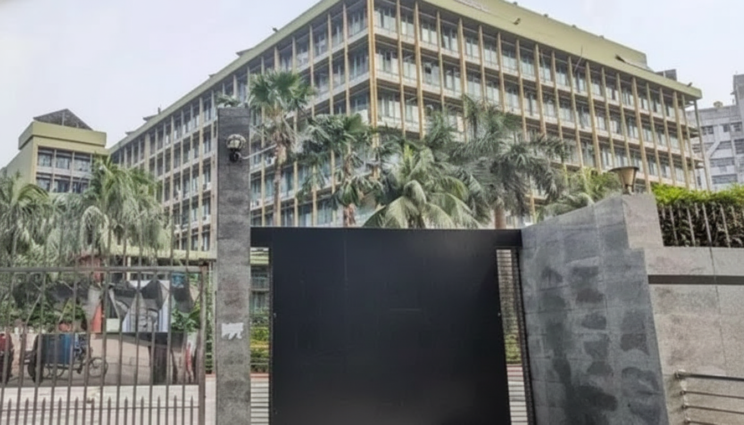
ঢাকা, ৩১ মার্চ – দেশের আর্থিক খাতে ক্রমবর্ধমান সাইবার ঝুঁকি মোকাবিলায় একটি পূর্ণাঙ্গ সাইবার নিরাপত্তা নীতিমালা জারি করেছে বাংলাদেশ ব্যাংক। ‘সাইবার সিকিউরিটি ফ্রেমওয়ার্ক, ভার্সন ১.০ (২০২৬)’ শীর্ষক এই নতুন নির্দেশিকাটি ২০২৬ সালের ৩১ ডিসেম্বরের মধ্যে সকল তফসিলি ব্যাংক, আর্থিক প্রতিষ্ঠান, মোবাইল ফিন্যান্সিয়াল সার্ভিস এবং পেমেন্ট সিস্টেম অপারেটরদের পূর্ণাঙ্গভাবে বাস্তবায়নের নির্দেশ দেওয়া হয়েছে। কেন্দ্রীয় ব্যাংকের পক্ষ থেকে জানানো হয়েছে, অনলাইন সেবা, ডিজিটাল প্ল্যাটফর্ম এবং নেটওয়ার্কের দ্রুত প্রসারের ফলে আর্থিক খাতে তথ্যপ্রযুক্তির ব্যবহার উল্লেখযোগ্যভাবে বৃদ্ধি পেয়েছে।

এসব অগ্রগতি গ্রাহকদের সেবা প্রদান দ্রুত ও সহজ করলেও একই সঙ্গে সাইবার হুমকি এবং কারিগরি দুর্বলতাও বহুগুণে বাড়িয়ে দিয়েছে। ডিজিটাল মাধ্যমে লেনদেন বাড়ার সঙ্গে সঙ্গে সাইবার ঝুঁকি বৃদ্ধি পাওয়ায় ব্যাংকসহ আর্থিক প্রতিষ্ঠানগুলো নিজেদের মতো করে নিরাপত্তা ব্যবস্থা গ্রহণ করছিল। এর ফলে প্রতিষ্ঠান ভেদে নিরাপত্তা ব্যবস্থার পার্থক্যের কারণে অনেক সময় সাইবার আক্রমণের শিকার হতে হচ্ছে। এই প্রযুক্তিগত অবকাঠামোর স্থিতিশীলতা বজায় রাখতে এবং শক্তিশালী সাইবার নিরাপত্তা গড়ে তুলতে একটি ন্যূনতম অভিন্ন কাঠামো নির্দিষ্ট করে দিয়েছে বাংলাদেশ ব্যাংক।
আরও পড়ুন

কানাডার নতুন বাজেটে কার ভাগ্যে কতটা প্রাপ্তি

এই কাঠামোর আলোকে প্রয়োজনীয় ব্যবস্থা গ্রহণের জন্য দেশের সব ব্যাংক ও আর্থিক সেবা প্রদানকারী প্রতিষ্ঠানের প্রধান নির্বাহীদের কাছে নির্দেশনা পাঠানো হয়েছে। ২০২২ সালে শুরু হওয়া এই ফ্রেমওয়ার্ক তৈরির কাজ সম্প্রতি সম্পন্ন হয়েছে। হ্যাকিং, ফিশিং, ম্যালওয়্যার সংক্রমণ এবং তথ্য চুরির মতো মারাত্মক ঘটনা প্রতিষ্ঠানের আর্থিক ক্ষতি ও সুনামহানির কারণ হতে পারে। তাই তথ্যের গোপনীয়তা এবং স্বচ্ছতা বজায় রাখার লক্ষ্যে এই শক্তিশালী কাঠামো গড়ে তোলা অপরিহার্য বলে মনে করছে কেন্দ্রীয় ব্যাংক।

বাংলাদেশ ব্যাংকের এক কর্মকর্তা জানান, আগে সাইবার নিরাপত্তা নিশ্চিতে সুনির্দিষ্ট কোনো কাঠামো ছিল না। এখন এই নতুন কাঠামো ঠিক করে দেওয়ার মাধ্যমে ব্যাংকগুলোর দায়বদ্ধতা অনেক বাড়ানো হয়েছে। কোনো প্রতিষ্ঠান চাইলে এই কাঠামোর চেয়ে বেশি শক্তিশালী নিরাপত্তা ব্যবস্থা নিতে পারবে, তবে এর চেয়ে কম নিরাপত্তা গ্রহণ করা যাবে না। এই ফ্রেমওয়ার্কটি মূলত এনআইএসটি, আইএসও ২৭০০১ এবং জাতীয় আইসিটি নিরাপত্তা নীতিমালার ওপর ভিত্তি করে তৈরি করা হয়েছে।

এস এম/ ৩১ মার্চ ২০২৬


coxsbazarpost

coxsbazarpost

কক্সবাজারের স্থানীয় সাংবাদিকতা ও বস্তুনিষ্ঠ সংবাদের বিশ্বস্ত লেখক।
সত্যতা যাচাই: এই সংবাদটি সম্পাদকীয় নীতি অনুসরণ করে বস্তুনিষ্ঠভাবে প্রকাশ করা হয়েছে।

মন্তব্য করুন

সংবাদ কিউআর কোড

নিচের QR কোডটি স্ক্যান করে যেকোনো মোবাইলে সংবাদটি সরাসরি ওপেন করুন।

ফটোকার্ড স্টুডিও

২য় লীড নিউজ
Card Image

আর্থিক খাতে সাইবার ঝুঁকি মোকাবিলায় বাংলাদেশ ব্যাংকের নতুন নীতিমালা

www.coxsbazarposts.com সত্যের সন্ধানে অনুক্ষণ

প্রিন্ট প্রিভিউ

Logo www.coxsbazarposts.com

আর্থিক খাতে সাইবার ঝুঁকি মোকাবিলায় বাংলাদেশ ব্যাংকের নতুন নীতিমালা

প্রতিবেদক: প্রতিবেদকের নাম: | প্রকাশিত: মঙ্গলবার, ৩১ মার্চ ২০২৬, ১১:১৭ পূর্বাহ্ন
Print Image
[ad_1] ঢাকা, ৩১ মার্চ – দেশের আর্থিক খাতে ক্রমবর্ধমান সাইবার ঝুঁকি মোকাবিলায় একটি পূর্ণাঙ্গ সাইবার নিরাপত্তা নীতিমালা জারি করেছে বাংলাদেশ ব্যাংক। ‘সাইবার সিকিউরিটি ফ্রেমওয়ার্ক, ভার্সন ১.০ (২০২৬)’ শীর্ষক এই নতুন নির্দেশিকাটি ২০২৬ সালের ৩১ ডিসেম্বরের মধ্যে সকল তফসিলি ব্যাংক, আর্থিক প্রতিষ্ঠান, মোবাইল ফিন্যান্সিয়াল সার্ভিস এবং পেমেন্ট সিস্টেম অপারেটরদের পূর্ণাঙ্গভাবে বাস্তবায়নের নির্দেশ দেওয়া হয়েছে। কেন্দ্রীয় ব্যাংকের পক্ষ থেকে জানানো হয়েছে, অনলাইন সেবা, ডিজিটাল প্ল্যাটফর্ম এবং নেটওয়ার্কের দ্রুত প্রসারের ফলে আর্থিক খাতে তথ্যপ্রযুক্তির ব্যবহার উল্লেখযোগ্যভাবে বৃদ্ধি পেয়েছে।এসব অগ্রগতি গ্রাহকদের সেবা প্রদান দ্রুত ও সহজ করলেও একই সঙ্গে সাইবার হুমকি এবং কারিগরি দুর্বলতাও বহুগুণে বাড়িয়ে দিয়েছে। ডিজিটাল মাধ্যমে লেনদেন বাড়ার সঙ্গে সঙ্গে সাইবার ঝুঁকি বৃদ্ধি পাওয়ায় ব্যাংকসহ আর্থিক প্রতিষ্ঠানগুলো নিজেদের মতো করে নিরাপত্তা ব্যবস্থা গ্রহণ করছিল। এর ফলে প্রতিষ্ঠান ভেদে নিরাপত্তা ব্যবস্থার পার্থক্যের কারণে অনেক সময় সাইবার আক্রমণের শিকার হতে হচ্ছে। এই প্রযুক্তিগত অবকাঠামোর স্থিতিশীলতা বজায় রাখতে এবং শক্তিশালী সাইবার নিরাপত্তা গড়ে তুলতে একটি ন্যূনতম অভিন্ন কাঠামো নির্দিষ্ট করে দিয়েছে বাংলাদেশ ব্যাংক।এই কাঠামোর আলোকে প্রয়োজনীয় ব্যবস্থা গ্রহণের জন্য দেশের সব ব্যাংক ও আর্থিক সেবা প্রদানকারী প্রতিষ্ঠানের প্রধান নির্বাহীদের কাছে নির্দেশনা পাঠানো হয়েছে। ২০২২ সালে শুরু হওয়া এই ফ্রেমওয়ার্ক তৈরির কাজ সম্প্রতি সম্পন্ন হয়েছে। হ্যাকিং, ফিশিং, ম্যালওয়্যার সংক্রমণ এবং তথ্য চুরির মতো মারাত্মক ঘটনা প্রতিষ্ঠানের আর্থিক ক্ষতি ও সুনামহানির কারণ হতে পারে। তাই তথ্যের গোপনীয়তা এবং স্বচ্ছতা বজায় রাখার লক্ষ্যে এই শক্তিশালী কাঠামো গড়ে তোলা অপরিহার্য বলে মনে করছে কেন্দ্রীয় ব্যাংক।বাংলাদেশ ব্যাংকের এক কর্মকর্তা জানান, আগে সাইবার নিরাপত্তা নিশ্চিতে সুনির্দিষ্ট কোনো কাঠামো ছিল না। এখন এই নতুন কাঠামো ঠিক করে দেওয়ার মাধ্যমে ব্যাংকগুলোর দায়বদ্ধতা অনেক বাড়ানো হয়েছে। কোনো প্রতিষ্ঠান চাইলে এই কাঠামোর চেয়ে বেশি শক্তিশালী নিরাপত্তা ব্যবস্থা নিতে পারবে, তবে এর চেয়ে কম নিরাপত্তা গ্রহণ করা যাবে না। এই ফ্রেমওয়ার্কটি মূলত এনআইএসটি, আইএসও ২৭০০১ এবং জাতীয় আইসিটি নিরাপত্তা নীতিমালার ওপর ভিত্তি করে তৈরি করা হয়েছে।এস এম/ ৩১ মার্চ ২০২৬ [ad_2]

ডাইরেক্ট মেসেজ

Telegram Direct Message WhatsApp Direct Message

বাংলা ফন্ট কনভার্টার (বিজয় ⇄ ইউনিকোড)

×

তথ্য

×